
働き方改革で思わぬ落とし穴? テレワークのセキュリティを考えてみる
※この記事は2020年1月に執筆されたものです。
テレワークのセキュリティって?
あなたの会社でも働き方改革への取り組み、始まっていますか?政府主導で始まった働き方改革、残業削減やテレワークなどは随分と広がってきたようです。
特にテレワークは、時間や場所の制約に縛られてきたワークスタイルを変え、会社にも社員にも様々なメリットがあります。総務省の調査によると資本金50億円以上の企業では約45%が導入済みだとか。
しかしその一方で、情報漏えいやマルウェア感染などの様々なセキュリティ上の課題もあるのが実情。
サイバーセキュリティ脅威は、日々変化しています。もしかしたら熟練の方でも知識が古くなっているかも知れません。
テレワーク、モバイルワークをこれから取り入れようと思う方も、既に始めていらっしゃる方も、もう一度テレワークをする際の、セキュリティ上の注意点について確認してみませんか?
最初の一歩、見落としやすいアップデートの真実
テレワークで公共のWi-Fiスポットを利用される方もいらっしゃると思います。オリンピックを直前に控え、飲食店、カフェ、公共施設では無料Wi-Fiの整備が進んでいます。有料のWi-Fiスポットも至る所で見られるようになりました。
社外のネットワークに接続する際に重要なことは、なんといってもセキュリティの3原則を守ること。
- OSをアップデートして最新の状態に
- セキュリティ対策ソフトを最新の状態に
- パスワード管理を適切に(強くする、使いまわししない)
OSやセキュリティソフトの事は会社任せになっているかも知れません。でも実はここに大きな落とし穴があるのです。
企業によってOSやセキュリティソフトのアップデートが出てもすぐにインストールしないことはよくあります。アップデートプログラムにバグがあったり、そうでなくても会社の業務システムやWebアプリケーションと衝突して使えなくなったりすることを避けるため、しばらく様子を見るわけです。もし深刻な脆弱性の修正が含まれている場合、数日間アップデートが遅れるだけでウイルスの攻撃から守れない可能性もあります。
現に昨年、某大手セキュリティベンダーの企業向けセキュリティソフトの脆弱性が公表されたその日に、その脆弱性を狙ったゼロデイ攻撃が観測されています。
Windowsなら、毎月第2水曜日がアップデートのリリース日です。深刻な脆弱性アップデートが含まれていれば、アップデートが完了するまで社外のWi-Fiスポットの利用は控えた方が良いかも知れません。
公共Wi-Fiってどうつかえば安全?
これまで、公共のWi-Fiで危険なのは「通信内容の盗聴」と言われてきました。Wi-Fiスポットは不特定多数の人が一緒に利用するネットワークです。このスポット内はLAN環境と同じで内部の通信が暗号化されていない場合、LAN内の通信を傍受して簡単に読み取れてしまいます。もし暗号化キーが設定されていないWi-Fiがあったら、それはビジネス目的で利用すべきではありません。そこにはウイルス感染したPCが接続されているリスクもあります。これは基本中の基本ですね。
東京都では、下記のようなステッカーを街中で数多く見かけるようになっています。
TOKYO FREE Wi-Fi
ホームページURL:https://www.wifi-tokyo.jp/ja/
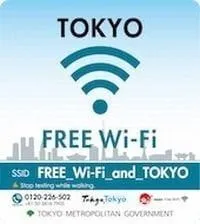
こちらの無料Wi-Fiスポットは、Windows10パソコンでは以下のような見え方をします。
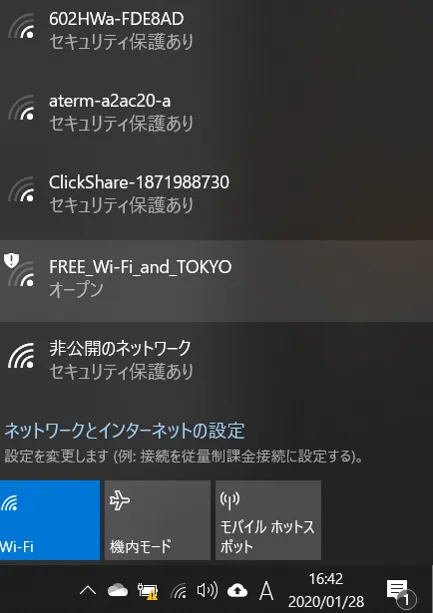
Windows10でのWi-Fiスポットの見え方
「FREE_Wi-Fi_and_Tokyo」は「オープン」と表示があります。これは暗号化キーが設定されていないという意味です。他のWi-Fiは「セキュリティ保護あり」は暗号化キーを入力しなければ、接続できません。スマートフォンでは錠前のマークで表示されています。
セキュリティ保護の無いWi-Fiスポットを利用する場合はIDやパスワード、個人情報入力、お買い物などは避けた方が無難です。そしてもちろんテレワークに利用するには不向きであると考えた方が良いと思います。
VPNを使って通信を暗号化すると安全?
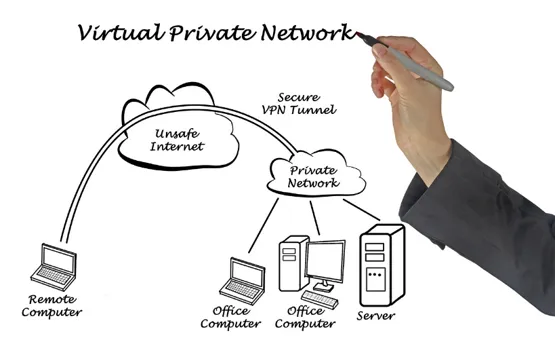
テレワークを推進している会社なら、社外からオフィスのメールや業務システムに接続するためにVPN(仮想プライベートネットワーク)を使っている企業も多いと思います。VPNは会社のサーバーとの通信を行う仮想の専用回線をつくる技術で、通信内容の漏洩を防いでくれます。もしどうしても無料Wi-Fiスポットを使わざるを得ない場合は、必ずVPN接続した上で仕事をするようにしましょう。
また、Office365やG Suite(G-Mailの企業版)など、クラウドサービスも普及してきました。しかし無料Wi-Fiスポットなどセキュリティが弱い場所からのアクセスは制限することが大切です。クラウドサービスへのログインIDやパスワードはオフィスのセキュリティカードと同じです。公共のWi-Fiスポットだけでなく、ネットカフェの共有PCや他人のパソコンからクラウドへのログインを行うのは危険な行為です。
これはテレワークに限ったことではありませんが、公共Wi-Fiスポットを使う場合に、一般向けのVPNサービスを利用する方法もあります。日本ではあまり普及していませんが、海外でモバイルワークするビジネスマンの間ではVPN利用は常識だともいわれています。自分がマルウェア感染や情報漏えいの原因にならないための意識が浸透しているのかも知れませんね。
個人向けVPNサービスの例
- カスペルスキー セキュアコネクション
https://home.kaspersky.co.jp/store/kasperjp/ja_JP/html/pbPage.v20_free_ksec/ThemeID.37143000 - ノートン セキュアVPN
https://jp.norton.com/products/norton-secure-vpn - マカフィーセーフコネクト
https://www.mcafee.com/consumer/ja-jp/store/m0/catalog/msc_558/mcafee-safe-connect.html
海外には無料のVPNサービスも多数あります。安全性に問題があると報告されているサービスもありますので、しっかり評判を調べた上で選びましょう。
<ワンポイント情報1>
無料Wi-Fiスポットを利用する場合は「メールアドレス」や「SNSアカウント」を用いて利用登録をするよう求められるものが多くありますが、これはセキュリティ上の理由や、観光促進などの商業的利用が目的であると言われています。しかしリスクを考えると、SNSアカウントログインは避けた方が無難です。お勧めするのは、無料Wi-Fi登録専用のフリーメールアカウントをG-Mailなどであらかじめ作っておき、そのメールアドレスを使うことです。
有料Wi-Fiスポットや暗号化キーがあっても要注意! 偽Wi-Fiスポットとは?
通常のWi-Fiスポットに紛れて、事業者が提供していない偽のWi-Fiスポットが存在しているのはご存知でしょうか?Wi-Fiの名前(SSDI)は、簡単に変更できます。悪意のある人が持ち込んだポケットWi-Fiや、パソコンと小型のWi-Fiルーターを使って、SSDIを本当のアクセスポイントと同じに設定してしまえば利用者を簡単に騙すことができます。