
Amazonを騙るフィッシング詐欺にわざとログインしてみた~入力情報が盗まれる仕組み~
Amazonを装ったフィッシングサイトでIDやパスワードを入力すると、その情報は偽サイトを運営する攻撃者へ送られ、アカウントの乗っ取りや不正購入に使われるおそれがあります。さらに、同じパスワードを使っている別サービスへの不正ログインや、盗まれた情報の二次利用につながる可能性もあります。
この記事では、実際に確認したAmazonの偽メールとフィッシングサイトを例に、ログイン画面から請求先情報の入力、エラー画面までの流れを紹介します。あわせて、入力した情報が攻撃者へ渡る仕組みと、その後に考えられる悪用経路を解説します。
目次
この記事でわかること
- Amazonを装うフィッシングサイトの画面遷移
- 入力した情報が攻撃者へ渡る仕組み
- 盗まれたAmazonアカウントやパスワードの悪用経路
- フィッシングサイトを誤って開いた場合の考え方
※注意※
本記事では、安全性を確認した検証環境でダミー情報を使用しています。フィッシングサイトは内容が変化するうえ、意図しない入力やファイルのダウンロードにつながるおそれがあります。偽サイトだと分かっているページへ興味本位でアクセスしたり、情報を入力したりしないでください。
Amazon、Amazon.co.jpおよびそれらのロゴは、Amazon.com, Inc.またはその関連会社の商標です。Amazon.co.jpは、本サイトおよび本サイト上の商品、サービス、プログラム、キャンペーンのスポンサーではありません。
Amazonを装うフィッシングサイトを検証
始まりは一通の偽メール
フィッシング詐欺の多くはメールやSMSが起点となります。実在の企業名やメールアドレス、文章を模倣して巧妙に作成されていることが多いです。
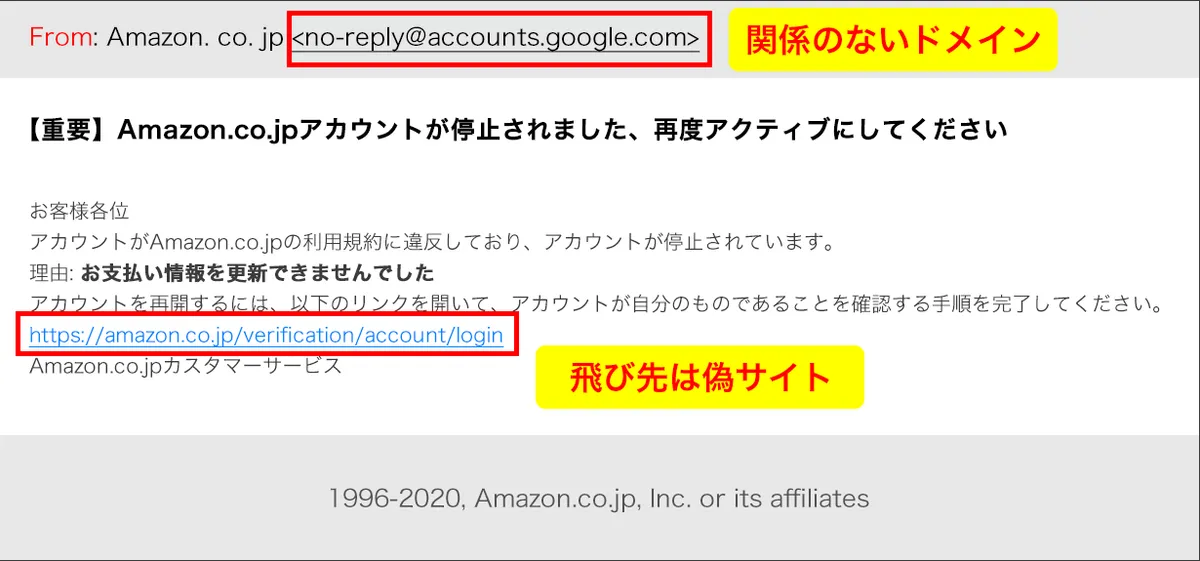
(※メール画像は実際のフィッシングメールを元に作成。文章は原文ママ)
今回送られてきたメールは『【重要】Amazon.co.jp アカウントが停止されました。再度アクティブにしてください』という、慌ててログインをして確認したくなるようなタイトルが付けられています。送信名も『Amazon.co.jp』と記載されているため、パッと見ただけではすぐに偽物だと判断できません。
しかし、送信メールアドレスをよく見ると『[email protected]』という、Amazonとは全く関係のないものだということが分かります。
なおAmazon公式サイトには、Amazonが主にメールを送信する際に使用するアドレスが公表されています。
Amazon.co.jpが使用する差出人Eメールアドレス
https://www.amazon.co.jp/gp/help/customer/display.html?nodeId=G4YFYCCNUSENA23B
こちらに記載されていないアドレスの場合、フィッシングメールの可能性があります。
また、本当にAmazonからメールが送られている場合は、同様の内容がメッセージセンターにも送られています。メッセージセンターに該当のメールがない場合は、偽メールだと思ってよいでしょう。
さらに、ログインを促すURLにも注目します。
一見、正しい公式サイトへのURLに見えますが、これはHTMLメールで文字列にリンクを貼っているだけで、飛び先は全く関係のないURLが仕込まれています。「言っていることがよくわからない」という方は『見た目は正しいURLに見えても、実際は違うものが仕込まれていることがある』と知っておくのが良いかもしれません。
※企業が利用するメール配信ツールによっては、本物のメールでも記載されたURLと飛び先のURLが違うことがあります。これだけで「偽メール」と判断できるものではありませんが、犯罪者はこれを悪用して本物のURLに見せかけ偽サイトに誘導します。
参考程度ですが、Amazonを騙るフィッシング詐欺で使われがちなタイトル・内容は以下のようなものがあります。
- ① 未納料金の請求(例)
・会員登録の未納料金が発生しております。お支払いに応じない場合は法的手続きに移行します。
- ② 登録情報(支払い情報など)の更新依頼(例)
・Amazonセキュリティ警告:サインインが検出されました
・お支払い方法の情報を更新してください
・アカウントが停止されました、再度アクティブにしてください
・Amazonプライムの自動更新設定を解除いたしました
偽サイトにログイン
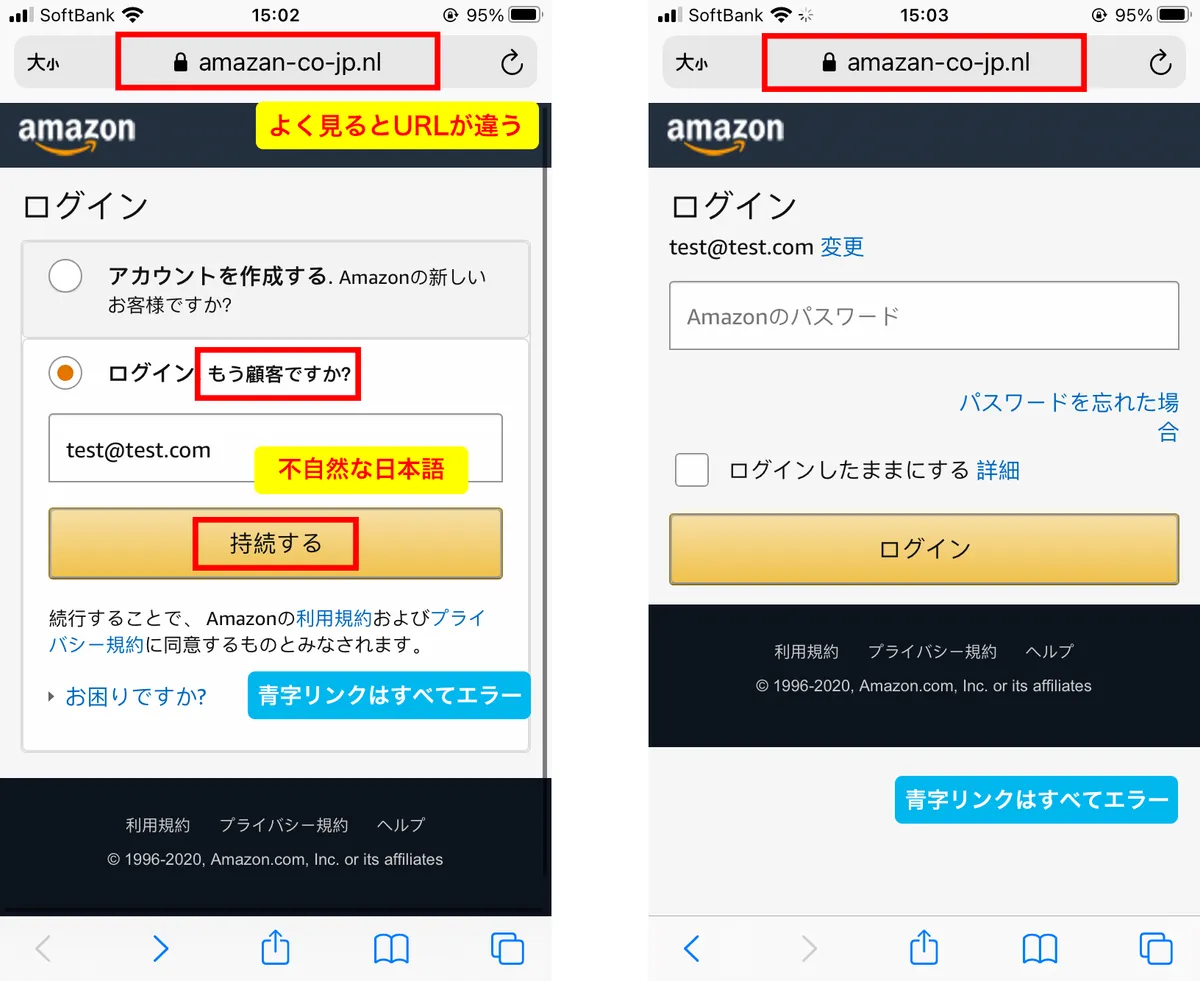
メール内のURLへアクセスしてみると、本物そっくりのログイン画面が表示されました。かなり巧妙に作られています。
偽サイトかどうかを見分けるポイントとしてURLをよく見ることが挙げられますが、『amazan-co-jp.nl』というよく見なければ騙されてしまうような文字列で構成されているため、ぱっと見では気づきにくくなっています。
『もう顧客ですか?』『持続する』と言った、若干不自然な日本語も見られますが、画面の色味やレイアウトが本物と酷似しているため、注意深く見ないと気が付かないかもしれません。
この画面まで来てしまうと偽サイトだと見分けるのはかなり難しくなります。『急いでログインをして確認をしなければ』と思っている場合はなおさら判断が困難でしょう。
今回はわざとダミーアドレスを入力して先に進んでみます。Amazonに登録していないアドレスでも先に進めるようです。続いてパスワードの入力を求められましたので、ここもダミーの情報を入力します。
請求先情報の入力を求められる
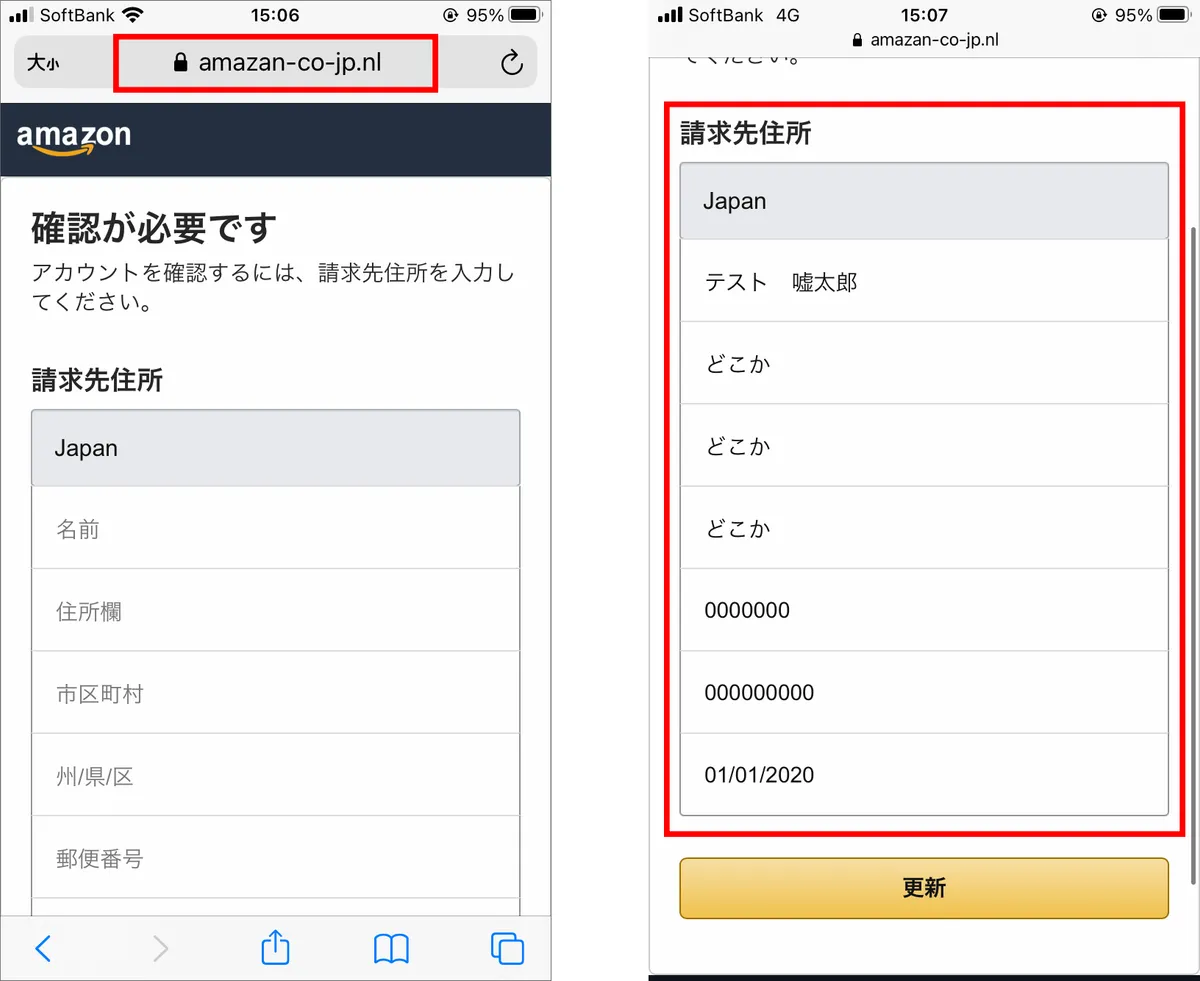
先に進むと、請求先の住所などの情報入力を求められました。
通常、アカウントにログインする際に請求情報を入力させることは考えにくいため、冷静な判断が出来れば「これは詐欺かもしれない」と気が付けるかもしれません。
今回は住所や氏名、電話番号などの入力を求められていますが、クレジットカード情報の入力欄がある場合もあります。
ここでもダミーの情報を入力して先に進んでみます。
さらに進めるとエラー画面に
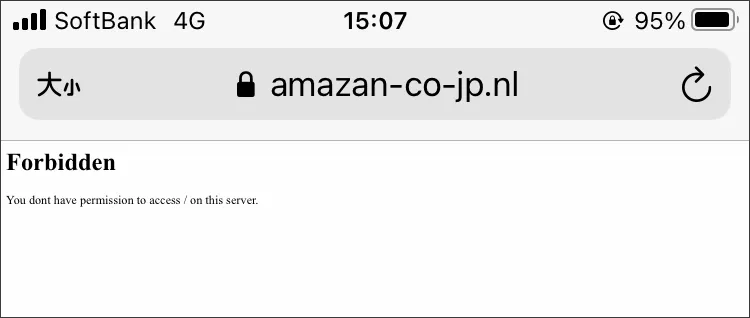
さらに進むと、エラー画面が出ました。
「フィッシング詐欺に騙されて偽サイトに自分の情報を入力していくと最終的にどうなるか」には様々なタイプがあります。
手口の例
- 「認証が完了したのでブラウザを閉じてください」と表示する
- エラー画面を出す
- 本物のサイトにリダイレクトさせる
正常な挙動に見えても、入力した情報が盗まれている可能性があります。 巧みな偽サイトの作りによっては、詐欺サイトに情報を入力してしまったことに被害が起こるまで気が付かないこともあるかもしれません。
※検証時(2021年1月頃)に確認した画面であり、現在の手口とは異なる場合があります
入力した情報が攻撃者へ渡る仕組み
情報がすぐに送信されるケースがある
フィッシングサイトの入力画面は、利用者が送信したメールアドレス、パスワード、個人情報などを攻撃者側のサーバーへ渡すよう作られています。そのため、ログインボタンや次へ進むボタンを押した時点で、情報が攻撃者へ送られる可能性があります。
近年は、フィッシングサイトの作成、誘導先の設定、被害者情報の管理をまとめて行えるフィッシングキットや、Phishing as a Serviceと呼ばれる犯罪者向けサービスも確認されています。
FBI IC3 Kali365 Phishing as a Service Kit(英語のみ)
https://www.ic3.gov/PSA/2026/PSA260521
Microsoftが調査したTycoon2FAでは、攻撃者がWeb上の管理画面からキャンペーンを管理し、取得した認証情報やセッション情報を閲覧、ダウンロードできました。Telegramへ転送して、被害者の操作をほぼリアルタイムで監視する機能も確認されています。FBIも、Kali365というサービスについて、リアルタイムの標的追跡画面や認証情報を取得する機能を提供していたと注意喚起しています。
Microsoft Security Blog Inside Tycoon2FA(英語のみ)
https://www.microsoft.com/en-us/security/blog/2026/03/04/inside-tycoon2fa-how-a-leading-aitm-phishing-kit-operated-at-scale/
これらはAmazonを装った今回の偽サイトそのものを分析した結果ではありません。ただし、フィッシングが偽ページ一枚だけで完結するとは限らず、取得した情報をすぐ確認し、悪用できる仕組みが犯罪者へ提供されていることを示す事例です。
盗まれた情報の三つの悪用経路
Amazonアカウントの乗っ取りと不正購入
Amazonのメールアドレスとパスワードを盗まれると、攻撃者にアカウントへ不正ログインされるおそれがあります。不正ログインに成功されると、登録されている氏名、住所、注文履歴などを閲覧されたり、登録情報を書き換えられたりする可能性があります。登録済みの支払い方法を使った不正注文にも注意が必要です。
AmazonアカウントはAmazon.co.jp内の買い物だけで使われるものではありません。Amazon Payは、Amazonアカウントに登録した支払い方法をAmazon.co.jp以外の対応サイトでも利用できる決済サービスです。このため、アカウント情報を盗まれた場合は、Amazon.co.jpの注文履歴に加えてAmazon Payの利用履歴も確認対象になります。Amazon Payは、心当たりのない取引について利用履歴の確認や異議申し立ての方法を案内しています。
取引の異議申し立て
https://pay.amazon.co.jp/help/5968
なお、アカウントに登録されたカード番号の全情報を必ず抜き取られるという意味ではありません。ただし、偽サイト上にクレジットカード番号を直接入力した場合は、カード情報そのものが攻撃者へ渡った可能性があります。
同じパスワードを使う他サービスへの不正ログイン
Amazonと同じメールアドレスとパスワードを、SNS、ネットショップ、クラウドサービス、ネットバンキングなどでも使っている場合、被害がAmazon以外へ広がるおそれがあります。
攻撃者が入手したIDとパスワードの組み合わせを別のサービスで試す手口は、パスワードリスト攻撃やリスト型攻撃と呼ばれます。IPAも、漏えいしたパスワードが別のサービスへの不正ログインに使われる危険性を示し、パスワードを使い回さないよう推奨しています。
同じパスワードを複数のサービスで使っていると、一つのフィッシング被害が複数アカウントの乗っ取りにつながる可能性があります。
IPA インターネットサービスへの不正ログインによる被害が増加中
https://www.ipa.go.jp/security/anshin/attention/2025/mgdayori20250828.html
別の犯罪者による二次利用
盗まれた情報が、最初に情報を取得した攻撃者だけに使われるとは限りません。IPAは、フィッシングで窃取された認証情報が不正ログインや不正購入に悪用されるおそれや、個人情報・クレジットカード情報がダークウェブで売買される可能性を示しています。
メールアドレスや電話番号などが別の犯罪者へ渡れば、別サービスへの不正ログイン、なりすまし、フィッシングメールやSMSなどに二次利用される可能性があります。フィッシング被害は、目の前のAmazonアカウントだけの問題で終わらない場合があります。
情報セキュリティ10大脅威 2025個人編 ハンドブック
https://www.ipa.go.jp/security/10threats/eid2eo0000005231-att/setsumei_2025_kojin.pdf
もしも入力してしまったことに気がついた場合は
Amazonを装うフィッシングサイトにメールアドレス、パスワード、クレジットカード情報などを入力した場合は、できるだけ早い対応が必要です。このページでは記事の重複を避けるため、具体的な手順は別の記事にまとめています。
Amazonアカウントの確認とパスワード変更、不正な注文の確認、クレジットカード情報を入力した場合の連絡先、相談窓口などを状況別に案内しています。
よくある質問
Amazonの偽サイトを開いただけでも被害に遭いますか
情報を入力せず、アプリやファイルをインストールしていなければ、基本的に被害は発生しないとIPAは案内しています。画面を閉じ、同じURLへ再びアクセスしないでください。何かを入力した、ダウンロードした、通知を許可した場合は、行った操作に応じた確認が必要です。
パスワード入力後に途中でやめても盗まれますか
ログインや次へ進むボタンを押した場合は、最後の画面まで進んでいなくても情報が送信された可能性があります。ページの動作は外見から確認できないため、入力したパスワードは流出したものとして変更してください。
エラー画面が出た場合は情報が送信されていないのでしょうか
エラー表示だけでは判断できません。入力情報の取得後にエラーや完了画面を表示したり、本物のサイトへ転送したりする偽サイトがあります。画面の表示にかかわらず、情報を入力して送信した場合は対処が必要です。
Amazon以外のパスワードも変更したほうがよいですか
Amazonと同じパスワードを他のサービスでも使っている場合は、それらのパスワードもサービスごとに異なるものへ変更してください。盗まれたIDとパスワードの組み合わせが、別サービスへの不正ログインに使われる可能性があります。
まとめ
いかがでしょうか。筆者も「自分は騙されない、大丈夫」と思っていましたが、実際に偽サイトを見てみると、本物のサイトに非常によく似せて作られていて、すぐには判断できませんでした。
普段なら見抜けるようなフィッシングメールも、たまたま『アカウント情報を変更した』『注文を行った』『有料会員の契約更新時期が近付いた』『スマホを変えた』といった『何か思い当たる』タイミングで送られてきたらどうでしょうか? うっかり入力して、犯罪者に情報を盗み取られてしまった場合、様々な被害に遭い、対応に追われることは避けられません。
気を付けたいポイント
- ログインを急かすタイトル・内容のメールは疑ってかかる
- メール内のURLではなく、ブックマークや検索からログインする
- アカウントの二段階認証を設定しておく
ネット詐欺に騙されないためには、常に平常心を保ち「何かおかしいかもしれない」と疑う心を身につけましょう。
関連記事
Amazonを装ったメールや偽サイトの具体的な手口を紹介しています。